WordPress Kullanıcı Rolleri Ve Yetkileri
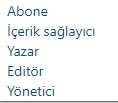
Kullanıcı rolleri, bir web sitesindeki kullanıcıların yetkilendirilmesi ve belirli görevleri gerçekleştirebilmesi için belirlenen kategorilerdir. WordPress, beş temel kullanıcı rolü sunar:

- Yönetici (Administrator): Tüm kontrollere sahip en üst düzeydeki kullanıcı rolüdür. Site üzerindeki tüm işlevleri gerçekleştirebilir ve diğer kullanıcıların erişim düzeylerini yönetebilir.
- Editör (Editor): İçerik düzenleme ve yayınlama yetkisine sahiptir. Diğer kullanıcıların yazılarını düzenleyebilir, yayınlayabilir ve içerik akışını yönetebilir.
- Yazar (Author): Kendi yazılarını oluşturma, düzenleme, yayınlama ve silme yetkisine sahiptir. Kategorileri ve etiketleri yönetme yeteneği vardır.
- İçerik Sağlayıcı:Yeni yazılar yazabilir(Yayınlanması için onay gerekir),kendi yazılarını düzenleyebilir, etiket ekleyebilir.Ancak yeni kategoriler oluşturamazlar.
- Abone (Subscriber): Sadece siteye giriş yapabilir, kendi profil bilgilerini düzenleyebilir ve yorum yapabilir.
Her bir kullanıcı rolü, belirli işlevlere erişim sağlayan kullanıcı yetkileriyle birlikte gelir. Örneğin, bir yönetici site ayarlarını değiştirebilirken, bir yazar sadece kendi yazılarını düzenleyebilir ve yayınlayabilir. İşte WordPress kullanıcı rolleri ve yetkilerinin bir özeti:
| Kullanıcı Rolü | Yazı Ekleme | Yazı Düzenleme | Yayınlama | Yazı Silme | Temaları Düzenleme | Eklentileri Düzenleme |
|---|---|---|---|---|---|---|
| Yönetici | Evet | Evet | Evet | Evet | Evet | Evet |
| Editör | Evet | Evet | Evet | Evet | Hayır | Hayır |
| Yazar | Evet | Evet | Evet | Evet | Hayır | Hayır |
| İçerik Sağlayıcı | Evet | Hayır | Hayır | Hayır | Hayır | Hayır |
| Abone | Hayır | Hayır | Hayır | Hayır | Hayır | Hayır |
Bu tablodan da görüldüğü gibi, her kullanıcı rolü belirli yetkilere sahiptir ve bu yetkiler yönetici tarafından belirlenir. Bu şekilde, kullanıcılar sadece ihtiyaç duydukları yetkilere sahip olur ve gereksiz hataları veya değişiklikleri önler.
Tam kontrol ve özelleştirme imkanı ile VDS satın alın.
- OpenSSH’de Kritik Açık! (CVE-2026-123158) Kimler Risk Altında, Nasıl Korunulur?
- iPhone Mail Kurulumu Nasıl Yapılır?
- Müşteri Paneli DNS Yönetimi
- Ubuntu Sunucularında Kritik Linux Açığı: CVE-2026-98432 Uzaktan Saldırı Riski Oluşturuyor
- PHP2Shell Alarmı: Kritik Güvenlik Açıkları Sunucuları Tehdit Ediyor